「LLMエージェントを使って、実験室の自動分注機や3Dプリンタ、工場のロボットアームを直接操作させたいけれど、メーカーごとに通信仕様や制御コマンドがバラバラで接続コードを書くだけで消耗してしまう……」
「もしAIが暴走して危険な座標を指定したり、許容トルクを超えてアームを振り回したら、物理的な機器破損や人身事故につながるため怖くて手が出せない」
生成AIの活躍領域が画面内のチャットから「現実の物理世界(フィジカル空間)」へと進出する中で、多くのエンジニアや研究開発者がこの巨大なインフラの壁に直面しています。
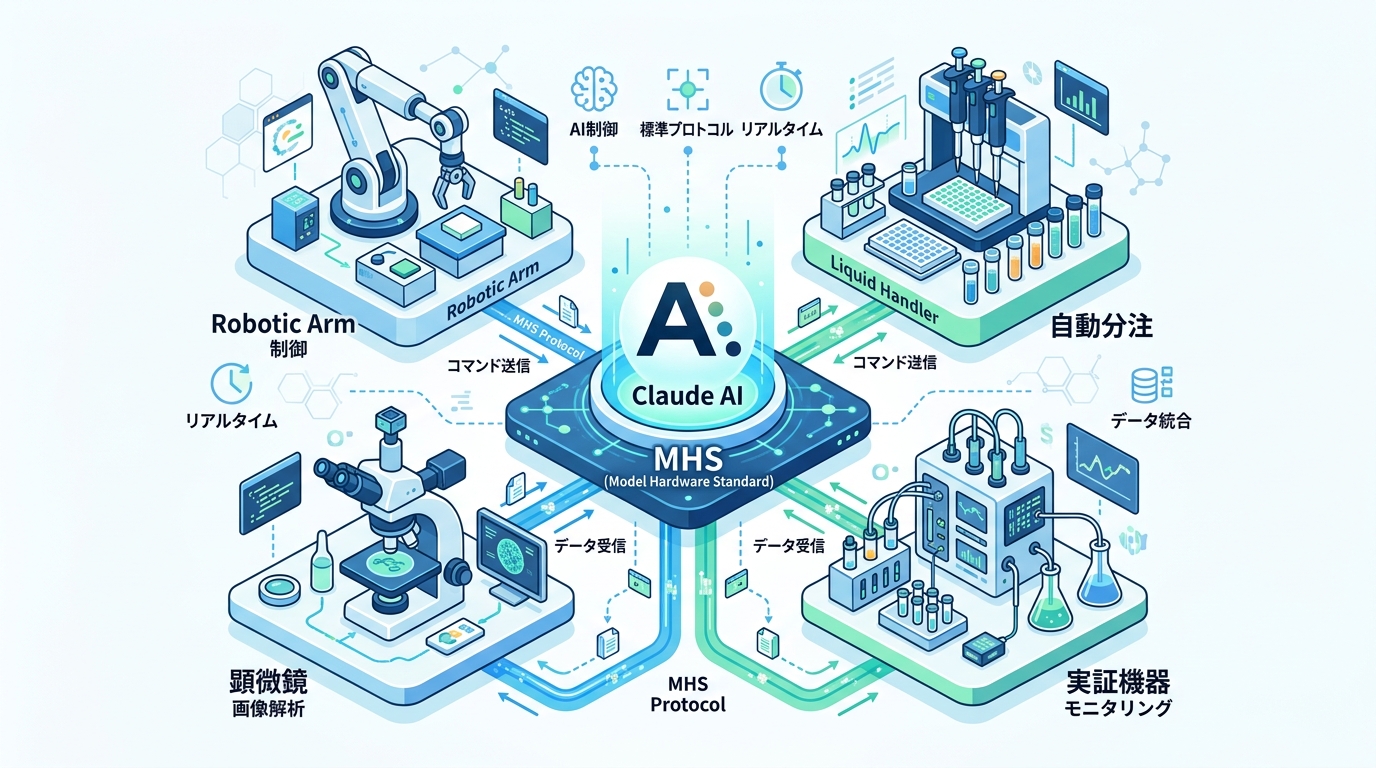
こうした課題を根底から解決すべく、Claudeの開発元であるAnthropicが2026年8月に発表した共通規格が「MHS(Model Hardware Standard)」です。HHMI Janelia Research Campusなどの先端研究機関と共同でリサーチプレビューが開始されたこの規格は、一言で言えば「AIが物理機器をプラグ&プレイで操作するためのUSB規格」です。
各機器が自身の可動域や安全限界を「デバイスマニフェスト」として開示し、AIモデルはその定義に従って標準化されたインターフェース経由で安全にハードウェアを制御します。
本記事では、先行規格である「MCP(Model Context Protocol)」とのプロトコル層での決定的な差異に加え、デバイスマニフェスト(YAML)の具体仕様、安全インターロックを備えたPythonクライアント実装コード、そして物理制御特有の3大落とし穴まで完全網羅して徹底解説します!
MHSとは何か——AIと物理機器をつなぐ「共通デバイスドライバ」
これまで、AIエージェントにロボットアームや顕微鏡、分注機などの物理機器を操作させるには、機器ごとのベンダー独自SDK、シリアル通信コマンド、プロプライエタリな通信仕様に合わせて個別のアダプターコードを手書きする必要がありました。これでは新しい器具を1台導入するたびに膨大なインテグレーション工数が発生します。
MHS(Model Hardware Standard)は、このハードウェア接続レイヤーを標準化します:
- デバイスマニフェスト(Device Manifest): 機器の接続時に、提供可能な機能(Capabilities)、物理的な可動範囲(Safety Bounds)、現在の稼働ステータスを標準スキーマ(YAML/JSON)でAIに自己申告する。
- 統一APIオペレーション: 機器の種類を問わず、状態取得(
read)、動作指令(execute)、緊急停止(abort)の統一されたプリミティブで操作可能。 - プロトコル非依存のトランスポート: gRPC、WebSocket、シリアル通信(UART/USB)など、現場の産業用ネットワークに合わせたトランスポート層を柔軟に選択可能。
【徹底比較】MCP vs MHS:デジタル世界と物理世界の両輪戦略
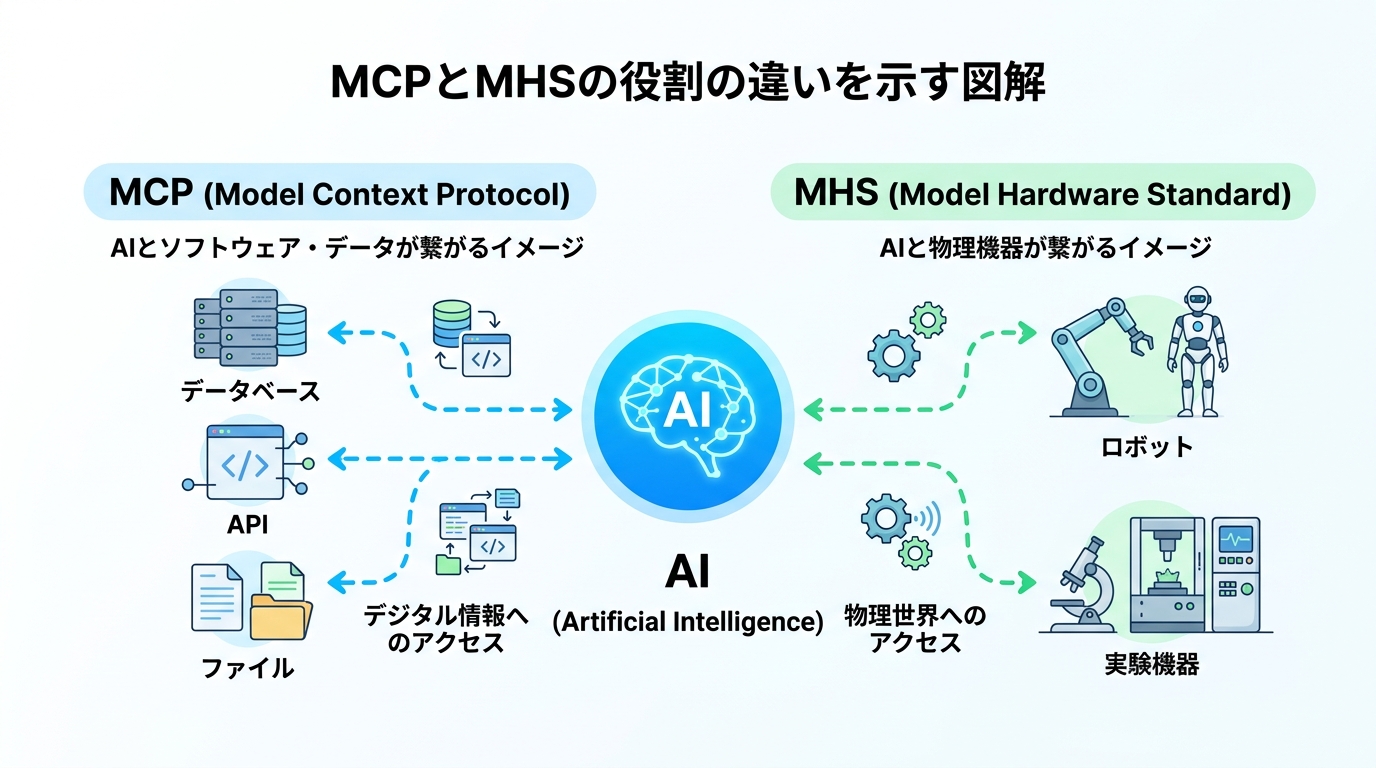
Anthropicは2024年に、AIとデータベースやWeb APIをつなぐ「MCP(Model Context Protocol)」をオープンソース化し、業界標準へと押し上げました。MHSはその思想を受け継ぎつつも、「物理世界特有の不可逆性とリアルタイム性」に対処するために全く異なるプロトコル設計がなされています。
| 比較項目 | MCP(Model Context Protocol) | MHS(Model Hardware Standard) |
|---|---|---|
| 制御対象ドメイン | デジタル世界 (PostgreSQL、GitHub、Notion、Web API) | 物理世界 (ロボットアーム、顕微鏡、分注機、3Dプリンタ) |
| データ構造 | テキスト、JSON、ドキュメント、構造化ログ | 時系列センサーストリーム、点群、制御パルス、物理座標 |
| レイテンシ要件 | 数百ミリ秒〜数秒(LLMの対話ターン単位) | 決定論的・低レイテンシ(数ミリ秒〜数十ミリ秒の制御周期) |
| エラーの不可逆性 | 可逆的(トランザクションのロールバック可能) | 不可逆的(薬液の混合、切削、アーム衝突は元に戻せない) |
| 安全制御(Safety) | パーミッション設定、読み取り専用モード | ハードウェアインターロック、物理リミット、E-Stop |
| 状態管理 | 基本的にステートレスまたはセッション単位 | 物理的ステートフル(現在位置、トルク、温度、圧力) |
MCPが「AIに頭脳と知識を与える規格」だとすれば、MHSは「AIに手足と五感を与える規格」です。創薬実験であれば、MCP経由で論文データや化合物データベースを検索し、MHS経由でピペットや分光光度計を動かして実験を実施するという、真のエンドツーエンド自律サイクルが成立します。
【仕様解剖】デバイスマニフェスト(Device Manifest)の完全定義
MHSの根幹をなすのが、各ハードウェアが提供する「デバイスマニフェスト(YAML形式)」です。以下は、実験室用リキッドハンドラー(自動分注機)の標準マニフェスト仕様例です:
mhs_version: "1.0"
device:
  id: "liquid_handler_01"
  name: "Precision Pipette Robot"
  type: "pipette"
  vendor: "BioLab Systems"

# AIが実行可能な基本操作の定義
capabilities:
  - action: "aspirate"
    description: "Draw liquid from specified well plate"
    parameters:
      volume_ul: { type: "float", min: 0.5, max: 200.0 }
      speed_ul_s: { type: "float", min: 1.0, max: 50.0 }

  - action: "dispense"
    description: "Dispense liquid into target well plate"
    parameters:
      volume_ul: { type: "float", min: 0.5, max: 200.0 }
      speed_ul_s: { type: "float", min: 1.0, max: 50.0 }

# 物理的破損を防ぐ安全限界(Safety Bounds)
safety_bounds:
  workspace:
    x_mm: [0.0, 300.0]
    y_mm: [0.0, 200.0]
    z_mm: [0.0, 150.0]
  max_acceleration_mm_s2: 500.0
  thermal_cutoff_celsius: 45.0

# 動作前に満たすべき必須インターロック条件
interlocks:
  safety_door_closed: true
  emergency_stop_ready: true
AIエージェントはこのマニフェストを読み込むことで、「この器具は0.5〜200マイクロリットルの範囲しか吸えない」「Z軸は150mm以上下げてはならない」「セーフティドアが開いているときは動作が拒絶される」という物理限界を推論前に完全に把握します。
【Python実践】安全インターロックを備えたMHSクライアントコード
AIモデルが生成した動作コマンドを受け取り、マニフェストの安全制約と照合して安全なときだけハードウェアへ送信する、MHSクライアントの最小動作コード(Python)を作成しました:
import time

# 1. デバイスマニフェスト定義(Python辞書形式)
DEVICE_MANIFEST = {
    "device_id": "pipette_unit_01",
    "safety_bounds": {
        "volume_ul": [0.5, 200.0],
        "speed_ul_s": [1.0, 50.0]
    },
    "interlocks": {
        "safety_door_closed": True,
        "emergency_stop_ready": True
    }
}

# 2. 安全制約バリデータ(Hardware Interlock Guard)
def validate_command(action, params, hardware_state):
    # インターロックチェック(安全扉とE-Stop)
    if not all([hardware_state.get("door_closed"), hardware_state.get("e_stop_ok")]):
        return False, "Interlock trip: Door open or E-Stop active!"

    # 物理パラメータの範囲チェック
    if action == "dispense":
        vol = params.get("volume_ul", 0.0)
        min_v, max_v = DEVICE_MANIFEST["safety_bounds"]["volume_ul"]
        if not (min_v <= vol <= max_v):
            return False, f"Safety violation: Volume {vol}ul exceeds limit [{min_v}, {max_v}]!"

    return True, "Parameters verified within safety envelope."

# 3. MHSディスパッチャー(ハードウェア実行関数)
def execute_mhs_action(action, params, hardware_state):
    is_safe, message = validate_command(action, params, hardware_state)
    if not is_safe:
        print(f"[REJECTED] {message}")
        return False

    print(f"[EXECUTING] {action} with params: {params}")
    time.sleep(0.1) # 物理アクチュエータの駆動待機
    print(f"[SUCCESS] Action {action} completed safely.")
    return True

# --- 実機シミュレーション実行 ---
# 正常なハードウェア状態
state_ok = {"door_closed": True, "e_stop_ok": True}

# テストケース1: 正常な分注コマンド
print("=== Test 1: Valid Command ===")
execute_mhs_action("dispense", {"volume_ul": 50.0, "speed_ul_s": 10.0}, state_ok)

# テストケース2: AIが上限(200ul)を超える350ulを要求(遮断テスト)
print("\n=== Test 2: Out of Bounds Command ===")
execute_mhs_action("dispense", {"volume_ul": 350.0, "speed_ul_s": 10.0}, state_ok)

# テストケース3: 安全扉が開いている状態での動作要求(インターロック遮断)
print("\n=== Test 3: Door Open Interlock Trip ===")
state_hazard = {"door_closed": False, "e_stop_ok": True}
execute_mhs_action("dispense", {"volume_ul": 20.0, "speed_ul_s": 5.0}, state_hazard)
実行結果ログ
=== Test 1: Valid Command ===
[EXECUTING] dispense with params: {'volume_ul': 50.0, 'speed_ul_s': 10.0}
[SUCCESS] Action dispense completed safely.

=== Test 2: Out of Bounds Command ===
[REJECTED] Safety violation: Volume 350.0ul exceeds limit [0.5, 200.0]!

=== Test 3: Door Open Interlock Trip ===
[REJECTED] Interlock trip: Door open or E-Stop active!
AIがどれほど尤もらしいプロンプトで危険な数値を指示しても、MHSクライアント側のインターロックによってハードウェアへ信号が送られる直前で物理的に遮断されます。この二重防護機構こそがMHSの真価です。
現場エンジニアが直面する3大落とし穴とアンチパターン
フィジカルAIの領域では、WebやデジタルSaaSの開発常識が通用しない「物理特有の壁」があります。
① LLMの推論遅延を直接モーター制御ループに組み込む悪手
クラウドLLMのAPIレイテンシは通常数百ミリ秒〜数秒かかります。これをロボットアームの軌道制御ループ(100Hz〜1kHz)に直結すると、制御遅れによって激しい発散・衝突を引き起こします。
正しいアーキテクチャは「階層型制御」です。クラウドLLMは「どの容器に何ミリリットル移送するか」という高位プランニング(数秒単位)を担当し、物理的な軌道生成や衝突回避はエッジ側のマイコン/RTOS(リアルタイムOS)が担うべきです。
② ソフトウェア検証だけで安全を担保する過信
どれほどマニフェストが強固であっても、ソフトウェアバグや通信途絶は起こり得ます。産業現場では、ソフトウェア制御とは完全に独立した物理的リミットスイッチ(接触センサー)やハードウェアE-Stopリレー回路によるハードウェア二重遮断が必須です。
③ 座標系の解釈違いによる空間衝突
「ワールド座標系(実験室固定)」「ロボットベース座標系」「ツール先端座標系」の定義が曖昧なままAIに移動を命じると、AIが符号を反転して天井や作業台に突っ込む事故が発生します。マニフェスト内で基準座標系の原点と単位(mm、rad)を厳格に定義することが求められます。
よくある質問(FAQ)
Q1: ROS 2(Robot Operating System)とMHSはどう棲み分けるのですか?
A. 競合ではなくレイヤーが異なります。MHSはROS 2の上位アダプターとして機能します。
ROS 2はノード間通信やモータドライバの低位ミドルウェアです。MHSはROS 2のトピックやアクションを「AIが理解しやすいセマンティクス(マニフェストと安全制約)」へ抽象化する上位プロトコルとして共存します。
Q2: 個人や小規模チームがArduinoやRaspberry Piで試すことはできますか?
A. はい、マニフェストさえ書けばマイコン機器でもMHS対応可能です。
MHSの本質は「ハードウェア自身が安全仕様をJSON/YAMLで提示する仕様」です。ESP32やRaspberry Pi上でWebSocketサーバーを立て、上記のYAMLマニフェストを返すAPIを実装すれば、安価なホビー用サーボモーターでも立派なMHS準拠デバイスになります。
Q3: MHSの正式なオープンソース公開時期はいつ頃ですか?
A. リサーチプレビューでの安全評価とベストプラクティス策定を経て、順次公開予定とされています。
Anthropicは過去のMCPと同様に、選定パートナーでの現場検証を重ねた上で、Apache 2.0などのオープンライセンスでリポジトリを公開する方針を採っています。
まとめ:AIが「現実世界を動かす」時代のインフラ標準
今回は、Anthropicが発表した物理デバイス共通規格「Model Hardware Standard(MHS)」のアーキテクチャと安全設計を解説しました。
- MHSの本質: 物理機器をプラグ&プレイでAIに接続するための「共通デバイスドライバ」。
- MCPとの両輪: デジタル情報連携を担うMCPと、物理アクチュエーションを担うMHSが合体することで、自律的な実験・製造サイクルが完成する。
- デバイスマニフェスト: 機器自身が機能と安全限界(可動範囲・インターロック)を開示し、AIの暴走を物理直前で遮断する。
- エンジニアの未来: 実験自動化、スマートファクトリー、パーソナルロボティクスにおいて、機器接続の車輪の再発明を終わらせる基盤となる。
物理世界へのAIの進出は、以前紹介した3次元幾何を直接理解するロボットAI「GAM」や、視覚汎用知能(VGI)の潮流とも完全に同期しています。ソフトウェアの枠を飛び出し、現実を動かすエンジニアリングの最前線として、MHSの進化をぜひウォッチしていきましょう!
💡 あわせて読みたい:爆速推論を実現するロボット基盤モデル
💡 あわせて読みたい:ハードウェア設計の自動化ツールチェーン