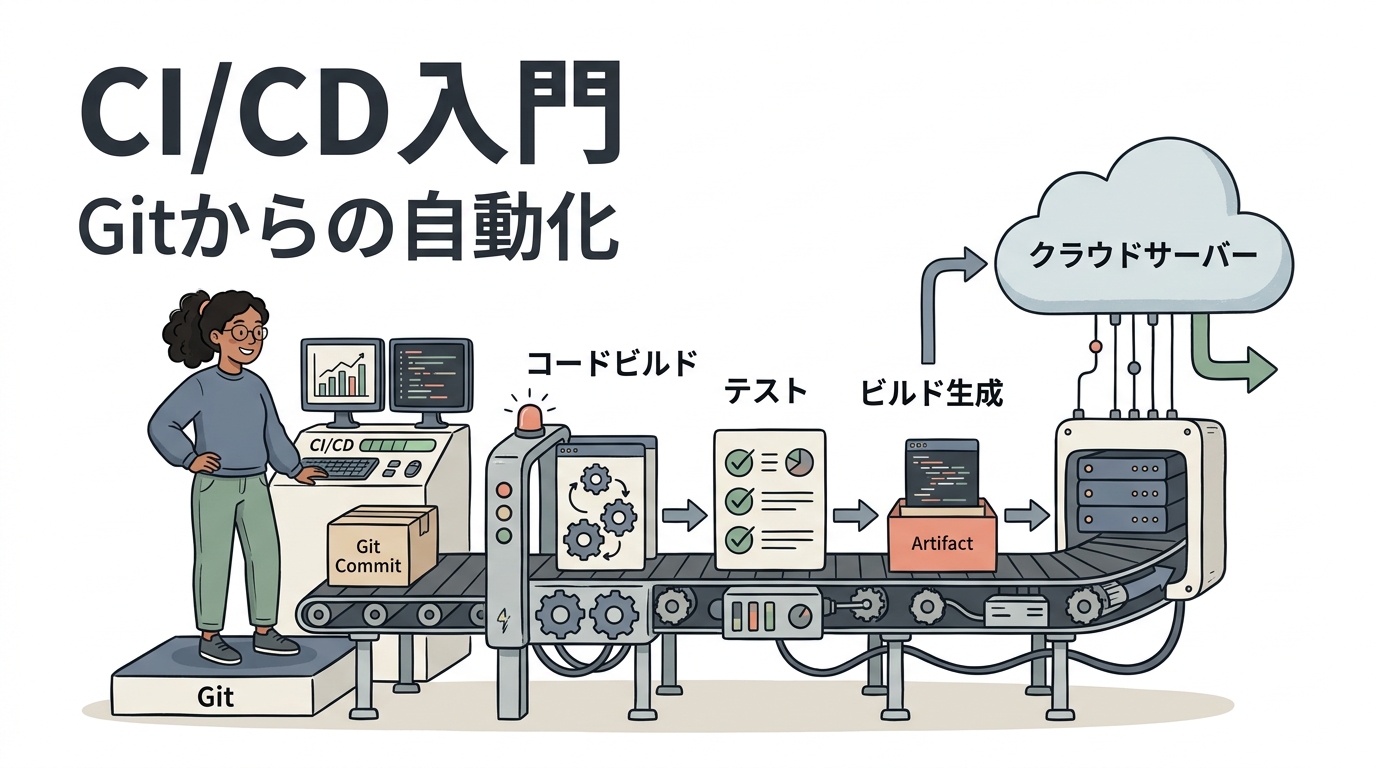
Gitの使い方を覚えて、日々のソースコード管理やブランチ運用ができるようになってきたけれど、「CI/CDって現場でよく耳にするけど、具体的に何が自動化できるの?」「個人開発や小規模チームでも導入するメリットはあるの?」と疑問に感じていませんか?
結論から言えば、CI/CDとは「テスト・品質チェック・ビルド・デプロイといったプログラミング以外の面倒な手作業をすべて無人化し、開発を圧倒的に安全かつ高速にする仕組み」です。
実を言うと、私自身もかつて手動でサーバーにFTPアップロードしていた頃、うっかり設定ファイルを古いバージョンで上書きしてしまい、深夜にWebサービスを数時間停止させるという苦い大惨事を経験したことがあります。人間である以上、手作業には必ずヒューマンエラーが付きまといます。CI/CDを正しく構築すれば、そうした属人化やリリース不安から完全に解放され、エンジニアは「価値あるコードを書くこと」だけに集中できるようになります。
この記事では、CI/CDの基本概念を図解で整理した上で、「CI/CDで具体的に何が自動化できるのか」の実務タスク一覧、GitHub Actions・GitLab CI・CircleCIの徹底比較、プロジェクト運用を劇的にラクにする神ツール4選、そして最小限のPythonアプリをGitHub Actionsで自動テスト・デプロイする完全ハンズオンコードまで、現場目線で余すところなく徹底解説します!
CI/CDとは?開発を劇的にラクにする基本概念と全体フロー
CI/CDとは、「Continuous Integration(継続的インテグレーション/継続的統合)」と「Continuous Delivery / Continuous Deployment(継続的デリバリー/継続的デプロイ)」を組み合わせた開発手法および自動化パイプラインのことです。
端的に言えば、「エンジニアがGitにコードをプッシュした瞬間から、クラウドサーバー上でテスト・ビルド・品質検査が行われ、安全に本番リリースされるまでの一連の流れを全自動化する仕組み」を指します。
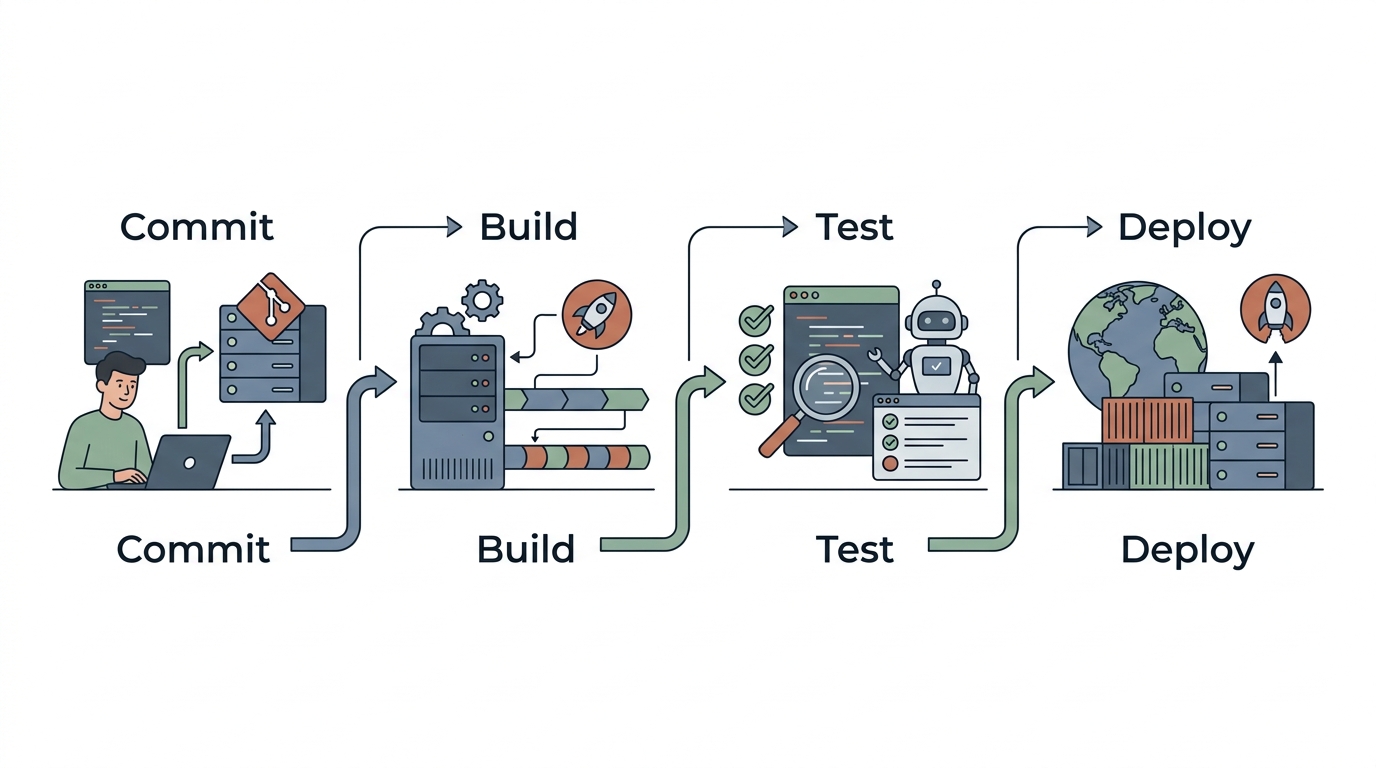
CI(継続的インテグレーション)とCD(継続的デリバリー/デプロイ)の違い
CIとCDは混同されがちですが、パイプラインの中で担っている役割のフェーズが明確に異なります。
- CI(継続的インテグレーション): コードの品質を保証する「手前のフェーズ」です。開発者がGitにプッシュしたりプルリクエストを出した際に、自動でコードの構文チェック・型検証・単体テストを実行し、既存のシステムを壊していないか(デグレがないか)を機械的に判定します。
- CD(継続的デリバリー/デプロイ): 検証済みの安全なコードをユーザーへ届ける「リリースのフェーズ」です。テストに合格したプログラムを自動でコンテナ化・パッケージングし、ステージング環境や本番環境のサーバーへ無停止で自動反映します。
手動デプロイの悲劇 vs CI/CD自動化フローの比較
手動でのリリース運用と、CI/CDが整備された現代的な開発フローを比較すると、その安全性とスピードの差は歴然です。
| 比較項目 | 従来の開発フロー(手作業中心) | CI/CD導入後の開発フロー(自動化) |
|---|---|---|
| テストの実施 | 各開発者のローカル環境頼み(忘れるリスク大) | Gitプッシュ時にクラウド上で100%自動実行 |
| コード規約の統一 | 人間のコードレビューでインデントや記法を指摘 | Linter/Formatterが自動検知&自動修正 |
| デプロイ作業 | FTPアップロードやSSHログインで手動コマンド実行 | PRマージをトリガーに全自動デプロイ |
| 障害発生時の原因特定 | 大量の差分がまとめてリリースされ特定困難 | 小さく頻繁にリリースされるため原因特定が容易 |
| リリース所要時間 | 半日〜数日(定期リリース日を決めて実施) | 数分〜数十分(いつでもボタン一つで反映可能) |
以前解説したGitHub Copilot活用術などのAIコーディングツールが普及した現代では、コードの出力速度が上がった分、「書かれたコードの品質をいかに素早く機械的に担保するか」というCI/CDの重要性がこれまで以上に高まっています。
【主要ツール徹底比較】GitHub Actions vs GitLab CI vs CircleCI
「CI/CDを始めたいけれど、どのツールを選べばいいのか分からない」という方のために、代表的な3大CI/CDツールの特徴・料金・選定基準を実務目線で比較しました。
| ツール名 | GitHub Actions | GitLab CI/CD | CircleCI |
|---|---|---|---|
| セットアップ難易度 | 極めて簡単(リポジトリ直下に置くだけ) | 普通(GitLab環境が必要) | 普通(外部サービス連携が必要) |
| 無料枠(月間) | 2,000分(パブリックは完全無料無制限) | 400分(Freeプラン) | 6,000クレジット(約30分/日) |
| エコシステム | Marketplaceで数万のアクション利用可 | 組み込み機能が非常に充実 | Orb(共通設定)が豊富 |
| 得意なユースケース | 個人開発、Webアプリ、オープンソース開発全般 | オンプレミス運用、企業の大規模統合開発基盤 | 大規模テストの高速分散実行、複雑なパイプライン |
個人開発・新規Webプロジェクトなら「GitHub Actions」一択の理由
結論として、これから新しくCI/CDを導入するならGitHub Actionsが圧倒的におすすめです。
理由は単純で、「追加のアカウント登録が不要」「GitHubリポジトリ内に .github/workflows/ フォルダを作ってYAMLファイルを置くだけで即座に動く」「パブリックリポジトリなら完全無料・プライベートでも月2,000分の無料枠がある」からです。外部サービスとのWebhook連携や認証トークン管理に悩まされることなく、最短5分で自動化パイプラインを立ち上げることができます。
【完全網羅】CI/CDで具体的に何が自動化できるのか?実務タスク一覧
「CI/CDが便利なのは分かったけれど、現場では具体的にどんなタスクを自動化しているの?」という疑問を持つ方のために、実務で標準的に自動化されている主要タスクを2つの領域に分けて詳しく解説します。
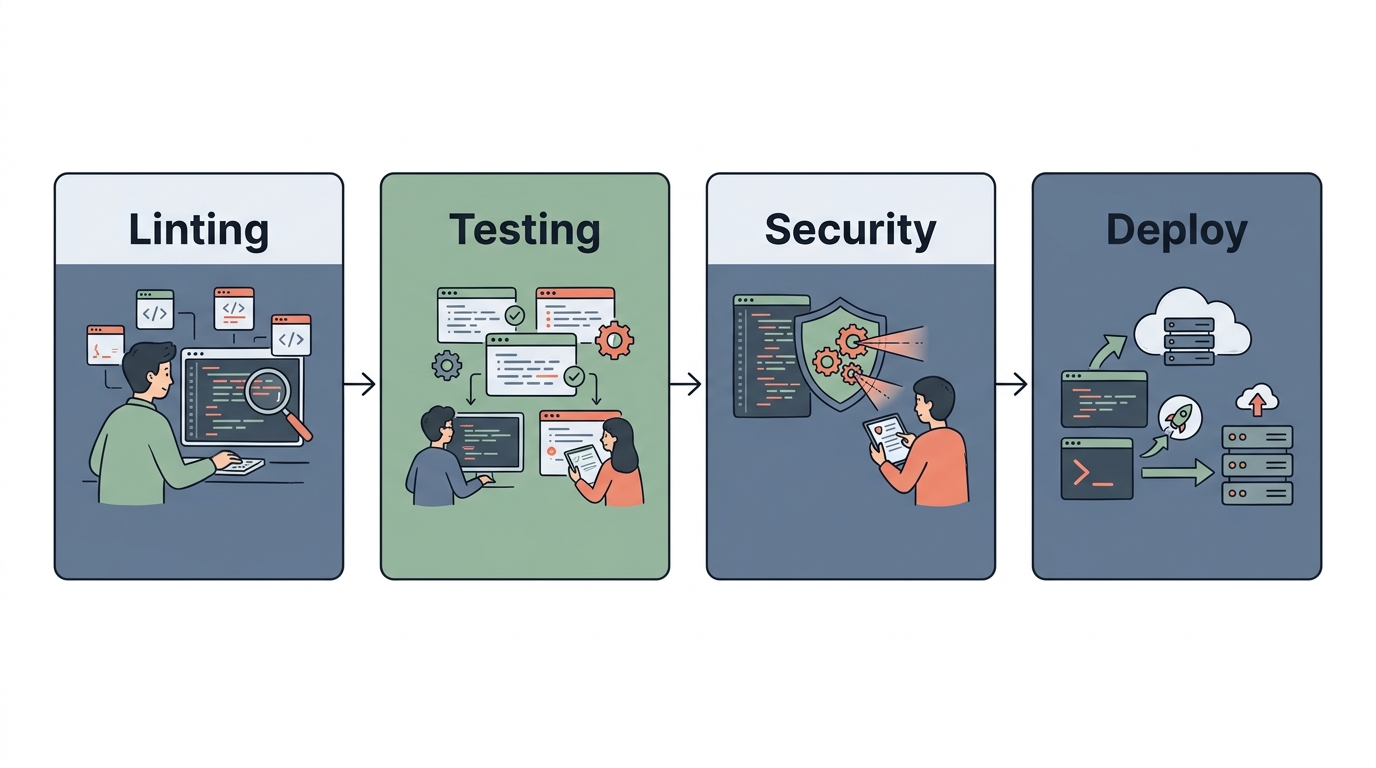
1. コード品質と安全性の自動検証(テスト・静的解析・型チェック)
CI(継続的インテグレーション)領域では、プログラムの「信頼性」を担保する検証作業を自動化します。
- 回帰テスト(リグレッションテスト)の自動実行: 新機能を追加したことで、過去に動いていた既存機能が壊れていないかを、単体テスト・結合テストを全件自動実行して検証します。
- 静的コード解析とフォーマット規約チェック: RuffやESLint、Prettierなどをパイプライン上で走らせ、不要な未参照モジュール、命名規則の違反、インデントの乱れなどを機械的に検知・修正します。
- 静的型チェックによる実行時エラーの防止: TypeScriptのコンパイルチェック(tsc)やPythonの型検査(mypy)を走らせ、値の型不整合によるランタイムクラッシュを未然に遮断します。
- セキュリティスキャン・シークレット漏洩検知: ソースコード内に誤ってAPIキーやパスワードがハードコードされていないかを検知するツール(TruffleHog等)や、利用ライブラリの既知の脆弱性を自動スキャンするツール(Trivy、GitHub CodeQL)を回します。
- テストカバレッジの計測と足切り(Quality Gate): 「新機能追加を含めてテスト網羅率が80%を下回った場合はPRのマージをブロックする」といった品質ルールを自動で適用します。
2. ビルド・デプロイ・運用の自動化(リリース工程の無人化)
CD(継続的デリバリー/デプロイ)領域では、開発成果物をユーザーが使える状態にする運用作業を自動化します。
- アーティファクト・Dockerイメージの自動ビルド&プッシュ: アプリケーションを実行環境用のコンテナイメージ(Docker)にビルドし、コンテナレジストリ(AWS ECR、GitHub Packages等)へ自動プッシュします。
- データベースマイグレーションの自動実行: テーブル構造の変更スクリプト(AlembicやPrisma Migration等)を、新バージョン適用前に自動かつトランザクションを保って実行します。
- クラウドサーバーへの無停止デプロイ: AWS ECS、Cloud Run、Vercel、Renderなどの実行環境に対し、ローリングアップデートやブルーグリーンデプロイを用いて、サービス停止ゼロで新コードを反映します。
- 自動バージョニングとリリースノート生成: コミットログの規則(Conventional Commits)を解析し、セマンティックバージョニング(v1.2.0など)のタグ打ちとリリースノートを自動生成します。
- チャットツールへの実行結果通知: パイプラインが成功したか失敗したかを、SlackやDiscord、Microsoft Teamsへ即座に通知します。
プロジェクト運用を加速する!導入すると超便利な神ツール4選
CI/CDをチームや個人開発で運用していく際、パイプライン単体だけでなく「開発周辺の運用ツール」を組み合わせることで、開発体験が格段に向上します。特におすすめの4大ツール・仕組みを紹介します。
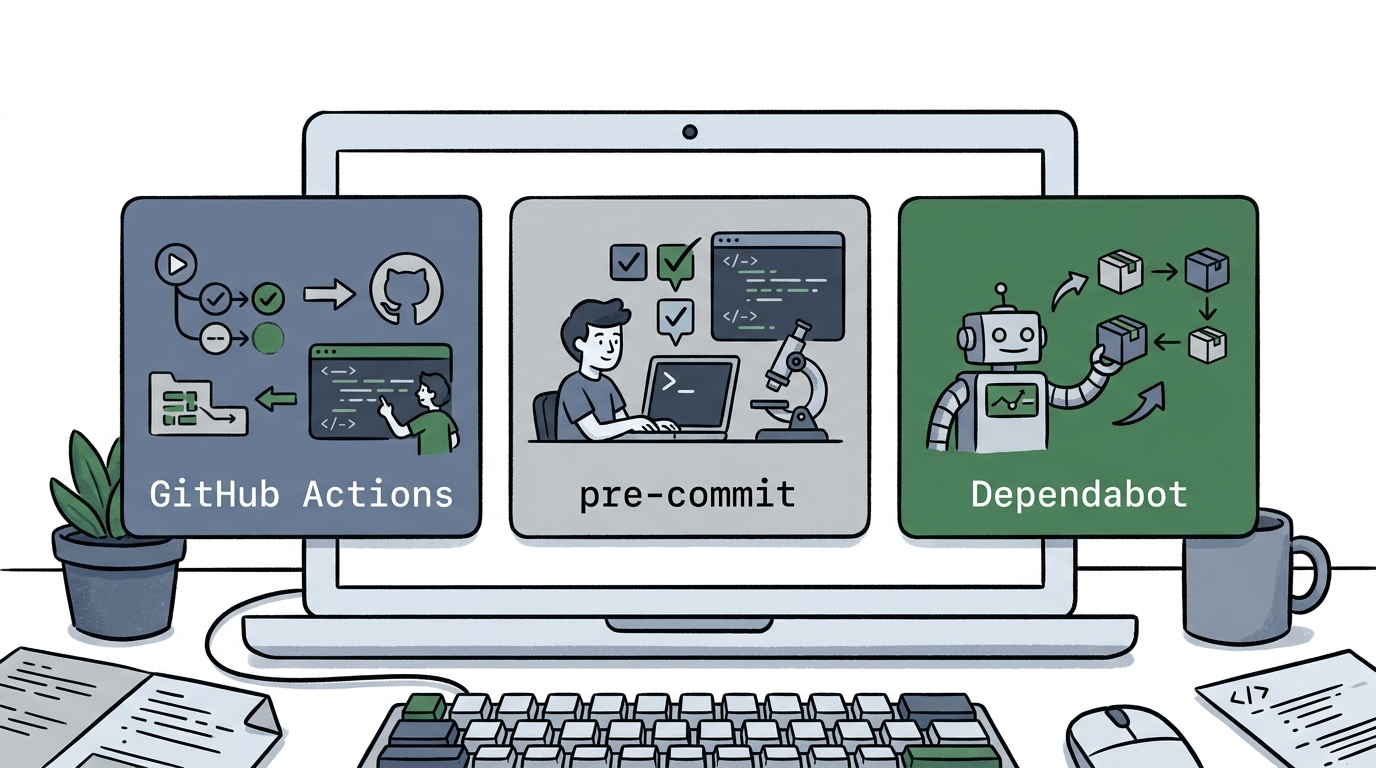
1. pre-commit(または Husky):ローカルでの水際ガード
pre-commit(Python系)や Husky(Node.js系)は、Gitコミットを作成する瞬間にローカルマシン上で軽量なチェックを強制するツールです。
これを使わずにCIだけに頼っていると、「コミットしてGit Pushしたのに、単純なフォーマットエラーでCIが赤くなり、修正コミットを何度もプッシュする」という時間の無駄が発生します。コミットの瞬間にローカルでLinterや型チェックが自動で走り、不備があればコミット自体が弾かれるため、リモートリポジトリへ常にクリーンなコードだけが流れるようになります。
2. GitHub Actions:最も導入しやすく強力な自動化基盤
前述の通り、リポジトリの .github/workflows/ ディレクトリにYAML形式の設定ファイルを置くだけで動作する世界標準の実行エンジンです。世界中のエンジニアが公開している公式・OSSのアクションをパーツのように組み合わせてパイプラインを構築できます。
3. Dependabot(または Renovate):ライブラリ依存関係の自動更新
プロジェクトを長期間運用していると、外部ライブラリが古くなり、セキュリティの脆弱性が放置されがちになります。
DependabotやRenovateをリポジトリで有効にしておくと、依存パッケージの新しいバージョンがリリースされた際に、「ライブラリのバージョンを上げたプルリクエスト」をボットが自動で作成してくれます。CIパイプラインと組み合わせておけば、そのPRに対して自動テストが走り、テストが通過したことを確認するだけで安全にライブラリを最新に保つことができます。
4. PRテンプレート & Labeler(自動ラベリング)
プロジェクト運用において、プルリクエスト(PR)の記述が人によってバラバラだとレビュー工数が膨らみます。
.github/pull_request_template.md を配置して「変更の背景」「検証したテスト内容」「影響範囲」のチェックボックスをテンプレート化し、さらに変更されたファイルパスに応じて「frontend」「backend」「documentation」などのラベルを自動付与するアクション(actions/labeler)を活用すると、チーム全体の開発規律が自然と保たれます。
💡 あわせて読みたい
【完全ハンズオン】最小限のPythonアプリをGitHub Actionsで自動テスト・デプロイする
「理屈は分かったけれど、自分の手元ですぐに動かせる完全なコードが見たい!」という方のために、最小限のPython Webアプリ(FastAPI風の計算モジュール)を題材にした、完全なGitHub Actionsハンズオンをステップバイステップで解説します。
ステップ1:プロジェクト構成とアプリ・テストコードの作成
まずは、以下のファイル構成でプロジェクトを作成します。
cicd-demo/
├── .github/
│   └── workflows/
│       └── ci.yml             # GitHub Actions設定ファイル
├── src/
│   ├── __init__.py
│   └── calculator.py          # 実装コード
└── tests/
    ├── __init__.py
    └── test_calculator.py     # 自動テストコード
次に、実装コード src/calculator.py を作成します。
# src/calculator.py
def add(a: float, b: float) -> float:
    """2つの数値を加算する"""
    return a + b

def divide(a: float, b: float) -> float:
    """2つの数値を除算する(ゼロ除算時はTypeErrorを送出)"""
    if b == 0:
        raise TypeError("Cannot divide by zero")
    return a / b
続いて、この関数を検証する自動テストコード tests/test_calculator.py を作成します。
# tests/test_calculator.py
import pytest
from src.calculator import add, divide

def test_add_success():
    assert add(2, 3) == 5
    assert add(-1, 1) == 0

def test_divide_success():
    assert divide(10, 2) == 5.0

def test_divide_by_zero():
    with pytest.raises(TypeError, match="Cannot divide by zero"):
        divide(10, 0)
ステップ2:GitHub Actionsワークフローの作成(.github/workflows/ci.yml)
次に、コードがPushされたりPull Requestが作成された際に、自動でコードの構文チェック(Ruff)とテスト(pytest)を走らせる設定ファイル .github/workflows/ci.yml を作成します。
# .github/workflows/ci.yml
name: CI Quality Assurance Pipeline

on:
  push:
    branches: [ main, develop ]
  pull_request:
    branches: [ main, develop ]

jobs:
  test-and-lint:
    name: Run Lint and Unit Tests
    runs-on: ubuntu-latest

    steps:
      - name: Check out repository
        uses: actions/checkout@v4

      - name: Set up Python
        uses: actions/setup-python@v5
        with:
          python-version: "3.11"
          cache: "pip"

      - name: Install dependencies
        run: |
          python -m pip install --upgrade pip
          pip install ruff pytest pytest-cov

      - name: Run Linter (Ruff check)
        run: |
          # コード規約・フォーマット違反・未使用importを自動チェック
          ruff check .

      - name: Run Tests with Coverage
        run: |
          # 全体テストを実行し、テストカバレッジレポートを出力
          pytest --cov=src --cov-report=term-missing tests/
ステップ3:Git Pushと自動実行ログの確認
ファイルをコミットしてGitHubへPushしてみましょう。
git add .
git commit -m "feat: add calculator module with CI pipeline"
git push origin main
GitHubのリポジトリ画面で「Actions」タブを開くと、ワークフローが自動起動し、以下のようなログを出力して瞬時に全テストが通過(オールグリーン)する様子が確認できます。
=== Run Tests with Coverage ===
$ pytest --cov=src --cov-report=term-missing tests/
collected 3 items

tests/test_calculator.py ...                                             [100%]

========== coverage: platform linux, python 3.11.8 ===========
Name                  Stmts   Miss  Cover   Missing
===================================================
src/__init__.py           0      0   100%
src/calculator.py         7      0   100%
===================================================
TOTAL                     7      0   100%

============================== 3 passed in 0.08s ===============================
Post job cleanup.
Status: Success (Green Checkmark)
たったこれだけの設定で、「誰かがコードを変更しても、テストを壊した瞬間にPRが赤くなりマージを防ぐ」という強固な自動防壁が完成します。
現場エンジニアが押さえるべき落とし穴とアンチパターン
CI/CDは極めて強力ですが、運用の設計を誤ると「開発スピードを上げるはずが、逆に足枷になる」というアンチパターンに陥ります。初心者が特にハマりやすい2大落とし穴を把握しておきましょう。
最初から完璧なフル自動化を目指して挫折するパターン
「ビルドもテストもセキュリティスキャンも、ステージングと本番への自動デプロイも全部一気に作ろう!」と最初から欲張るのは挫折の典型例です。
設定する項目が多すぎると、環境差異や認証エラーでパイプラインが止まり、原因究明に丸一日溶かすことになります。まずは「Git PushしたらLinterだけが動く」という1ステップから始め、安定したら単体テスト、その次に自動デプロイへと、段階的に育てていくのが成功の鉄則です。
テストが壊れやすくてCIが「オオカミ少年化」する罠
CIで最も危険なのは、「テストが頻繁に落ちるのに、みんなが慣れっこになって誰も直さなくなる状態(Flaky Test / テストのオオカミ少年化)」です。
外部ネットワークの遅延に依存するテストや、実行順序によって結果が変わる不安定なテストが含まれていると、CIは信頼を失い形骸化します。テストは「常に安定して高速にパスするもの」だけに絞り、重い統合テストやE2Eテストは深夜のスケジュール実行に逃がすなどの設計が重要です。
堅牢なテストコードを効率的に設計する手法については、以前紹介したsuperpowersの使い方とTDD実践でも詳しく解説しています。
よくある質問(FAQ)
Q1: 個人開発や小規模なWebアプリでもCI/CDを導入する価値はありますか?
A: 絶大な価値があります。むしろ個人開発こそ導入すべきです。
個人開発ではレビュアーが自分一人しかいないため、うっかりミスを見逃すリスクが非常に高くなります。CIで最低限のLintとテストを自動化しておくだけで、「数ヶ月ぶりに触ったコードを壊してしまう」という個人開発あるあるを完全に予防できます。
Q2: GitHub Actionsは無料でどこまで使えますか?
A: パブリック(公開)リポジトリであれば完全無料・無制限です。
プライベートリポジトリの場合でも、Freeプランで毎月2,000分(実行時間)の無料枠が付与されます。個人開発や小規模プロジェクトのLintやテストであれば、無料枠を使い切ることは滅多にありません。
Q3: CIパイプラインの実行時間が遅くなってきたときの改善策は?
A: 「依存関係のキャッシュ」と「ジョブの並列実行」が最も効果的です。
毎回ライブラリをゼロからダウンロードするのではなく、GitHub Actionsの cache 機能を使って node_modules や pip cache を再利用するように設定します。これだけで実行時間を半分以下に短縮できるケースが多々あります。
まとめ:まずは「Git Pushで動くLint」から自動化の一歩を踏み出そう
本記事では、CI/CDの全体像から具体的に自動化できる実務タスク、主要ツールの比較、プロジェクト運用の便利ツール、そしてGitHub Actionsの実践例までを詳しく解説しました。
- CI/CDは、テスト・品質検査・ビルド・デプロイの手作業を機械に任せる自動化パイプライン
- 回帰テスト、Linter/Formatter、型チェック、セキュリティスキャンなどをPR単位で完全自動化できる
- ツール選定に迷ったら、最も導入が簡単でエコシステムが充実しているGitHub Actionsが最適解
- pre-commit(ローカル水際ガード)やDependabot(依存関係自動更新)を併用すると運用が格段にラクになる
- 最初から完璧を目指さず、まずはGitHub Actionsで「Lintと単体テスト」を自動化することから始めるのが成功のコツ
CI/CDのパイプラインが一度整ってしまえば、「自分のコードは自動テストをパスしている」という絶対的な安心感を持って、自信を持って開発を進められるようになります。ぜひ本記事で紹介したワークフローを参考に、あなたのリポジトリにも自動化の第一歩を組み込んでみてください!
💡 あわせて読みたい